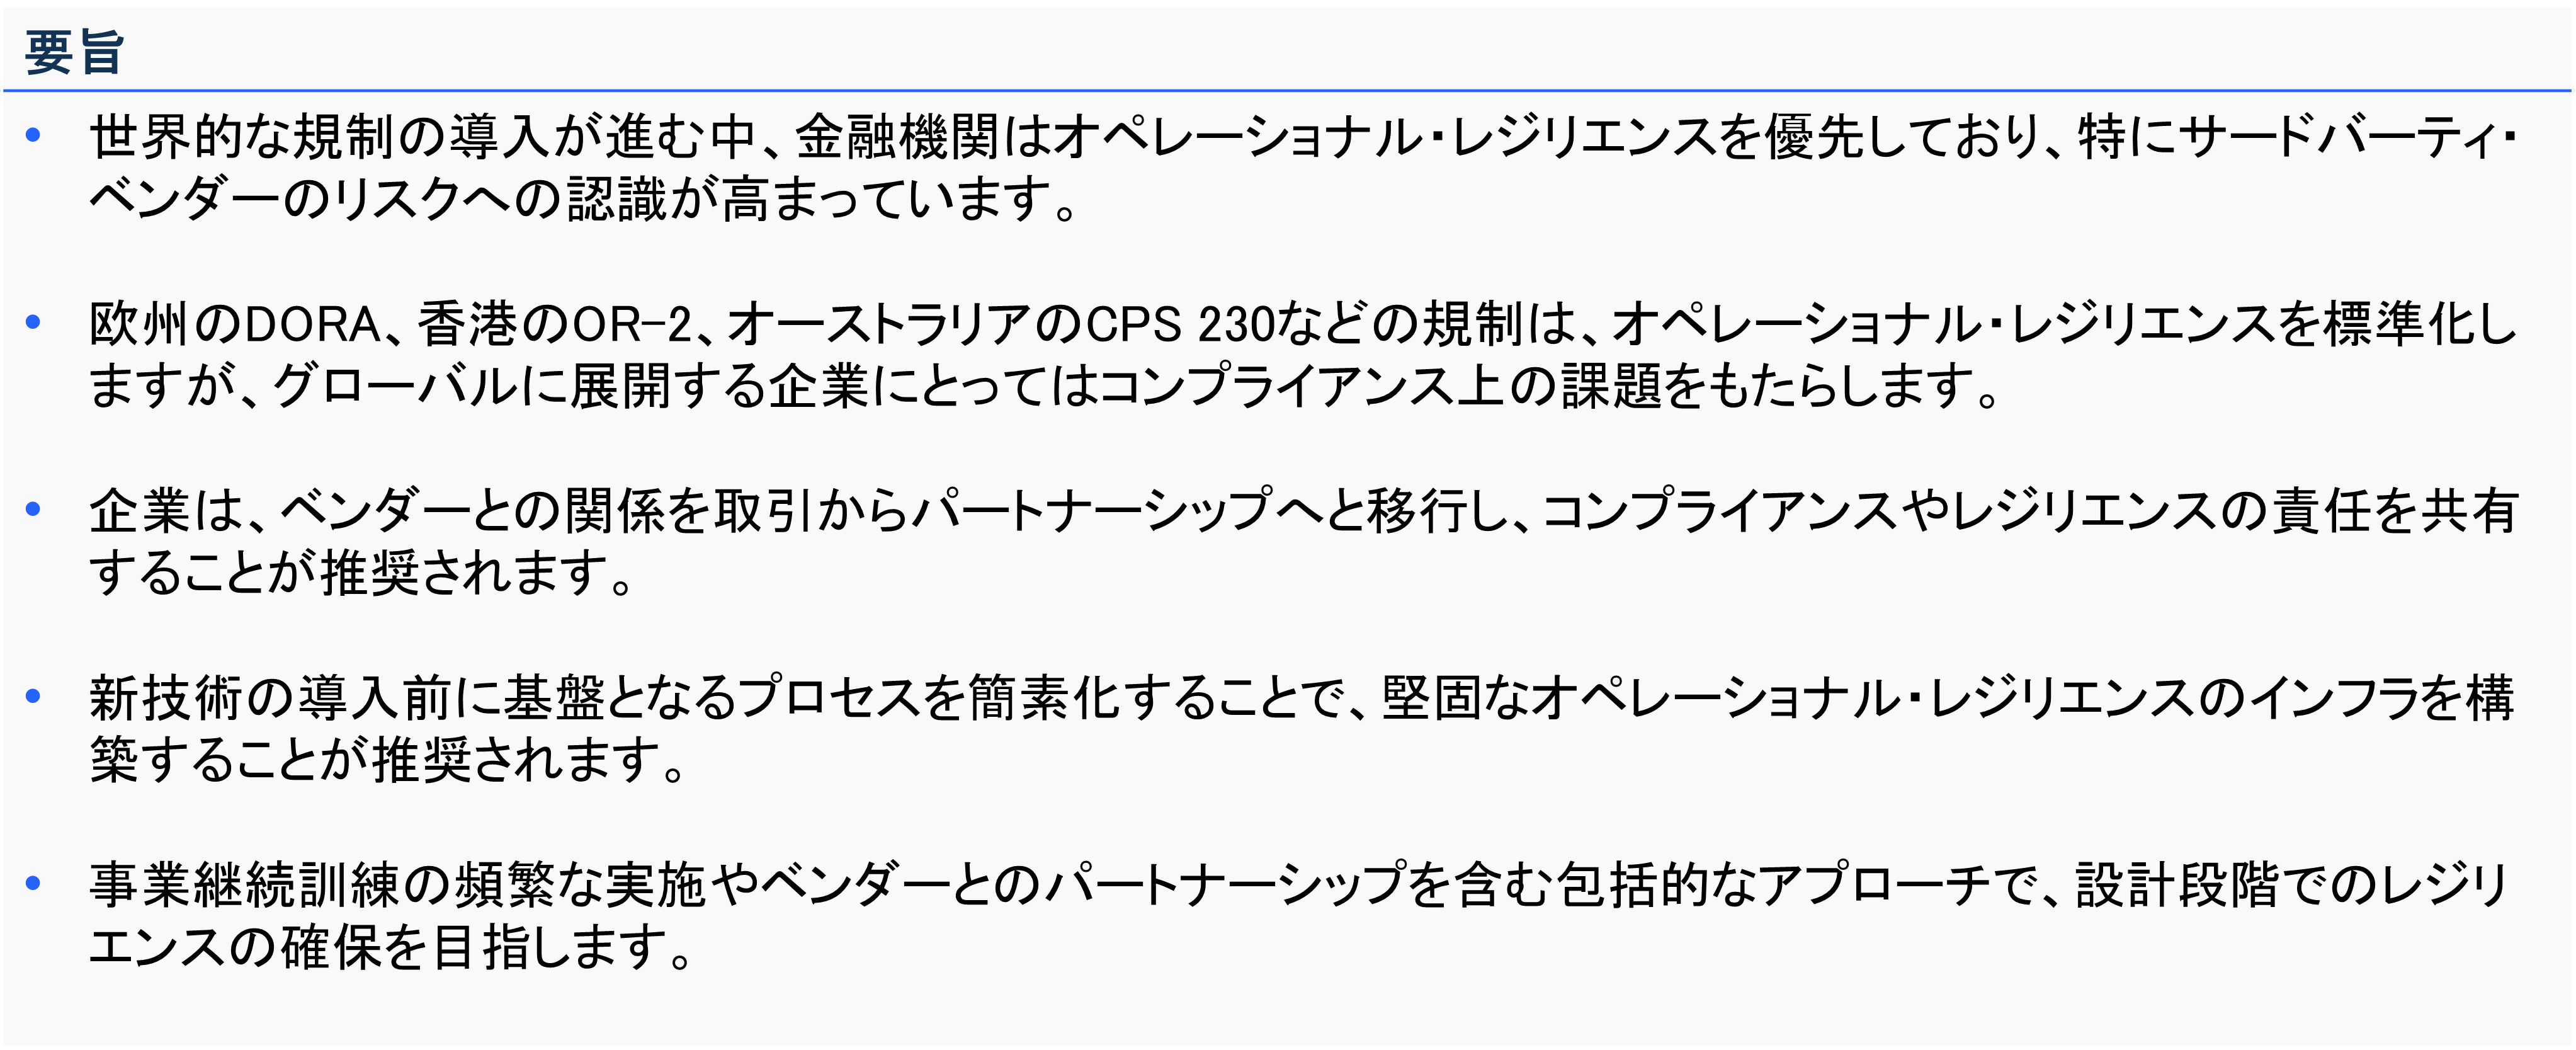
今後の様々な規制の実施により、グローバルな金融機関はオペレーショナル・レジリエンスを真剣に見直す必要があります。しかし、オペレーショナル・レジリエンスとは何を意味するのでしょうか。そして、なぜ重要なのでしょうか
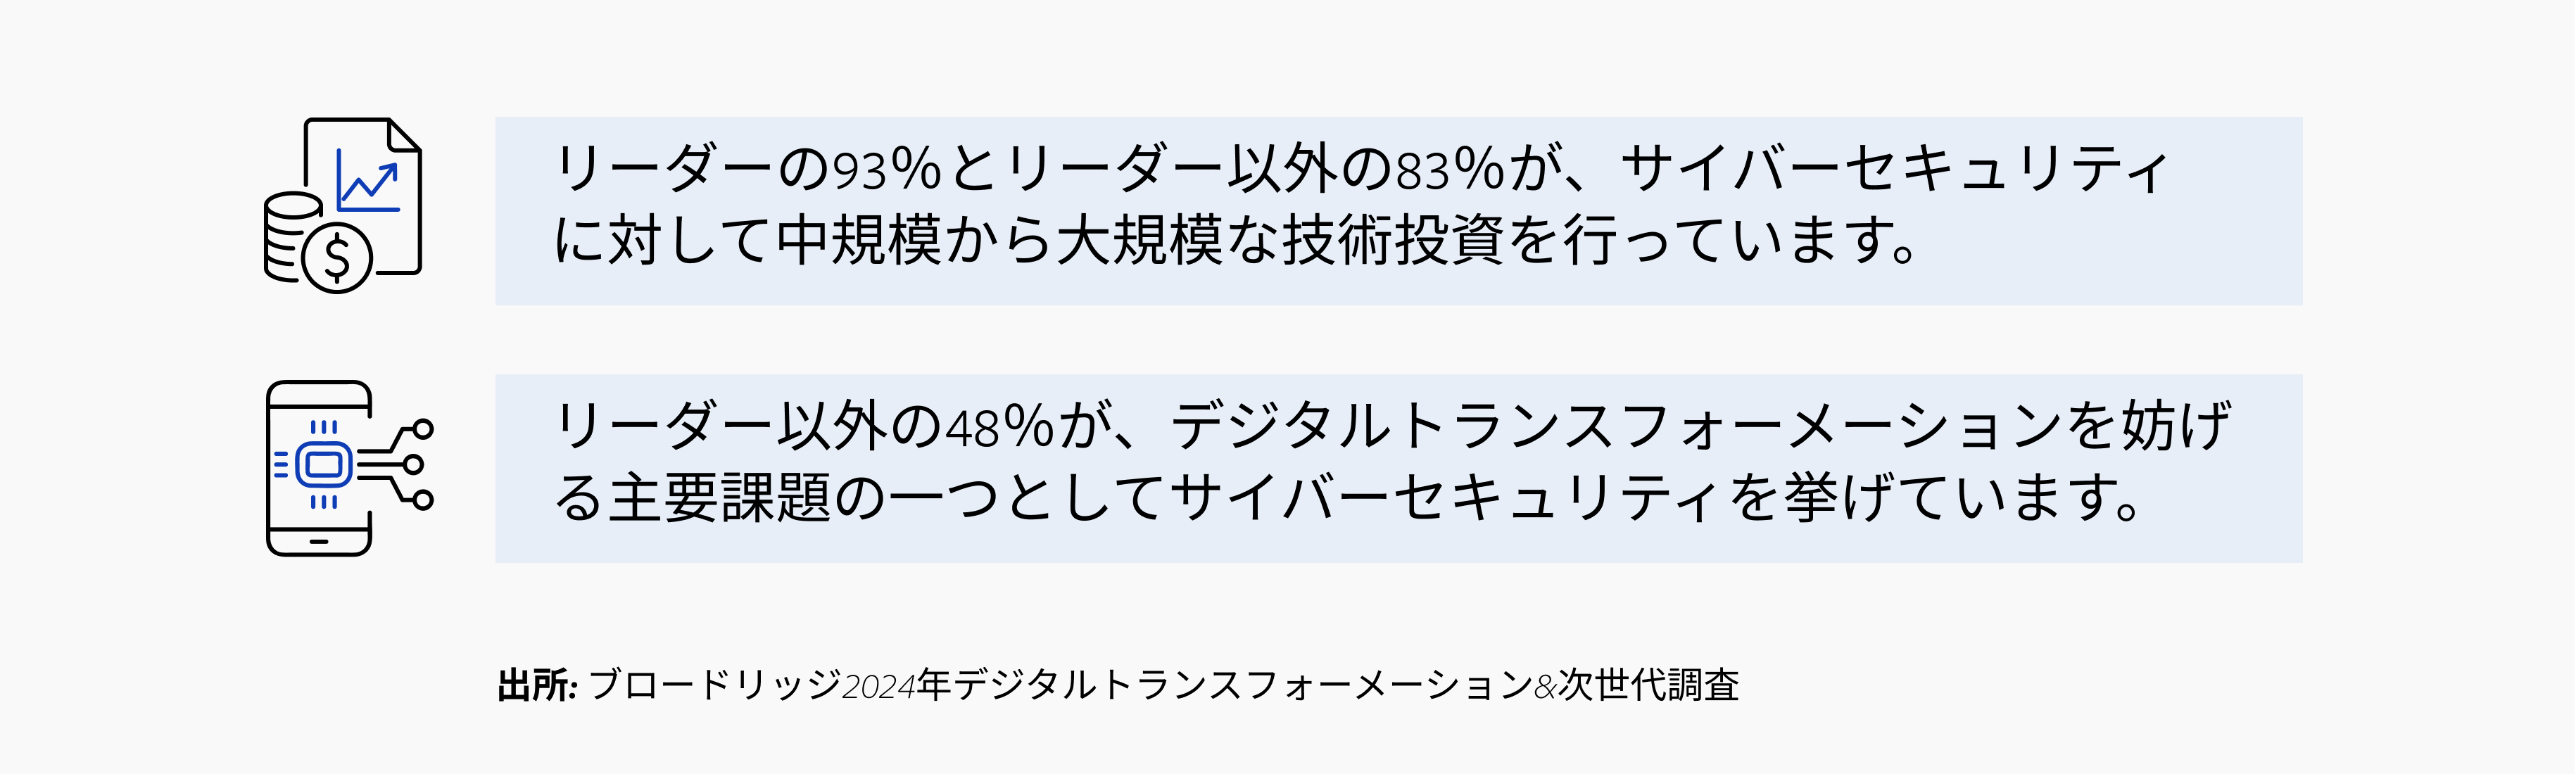
ブロードリッジが開催した2024年香港クライアントフォーラムでは、このテーマについて議論されました。同イベントでは、4人の業界専門家によるパネルディスカッションが行われ、また、セルサイドとバイサイド双方の企業を対象とした分科会も設けられました。
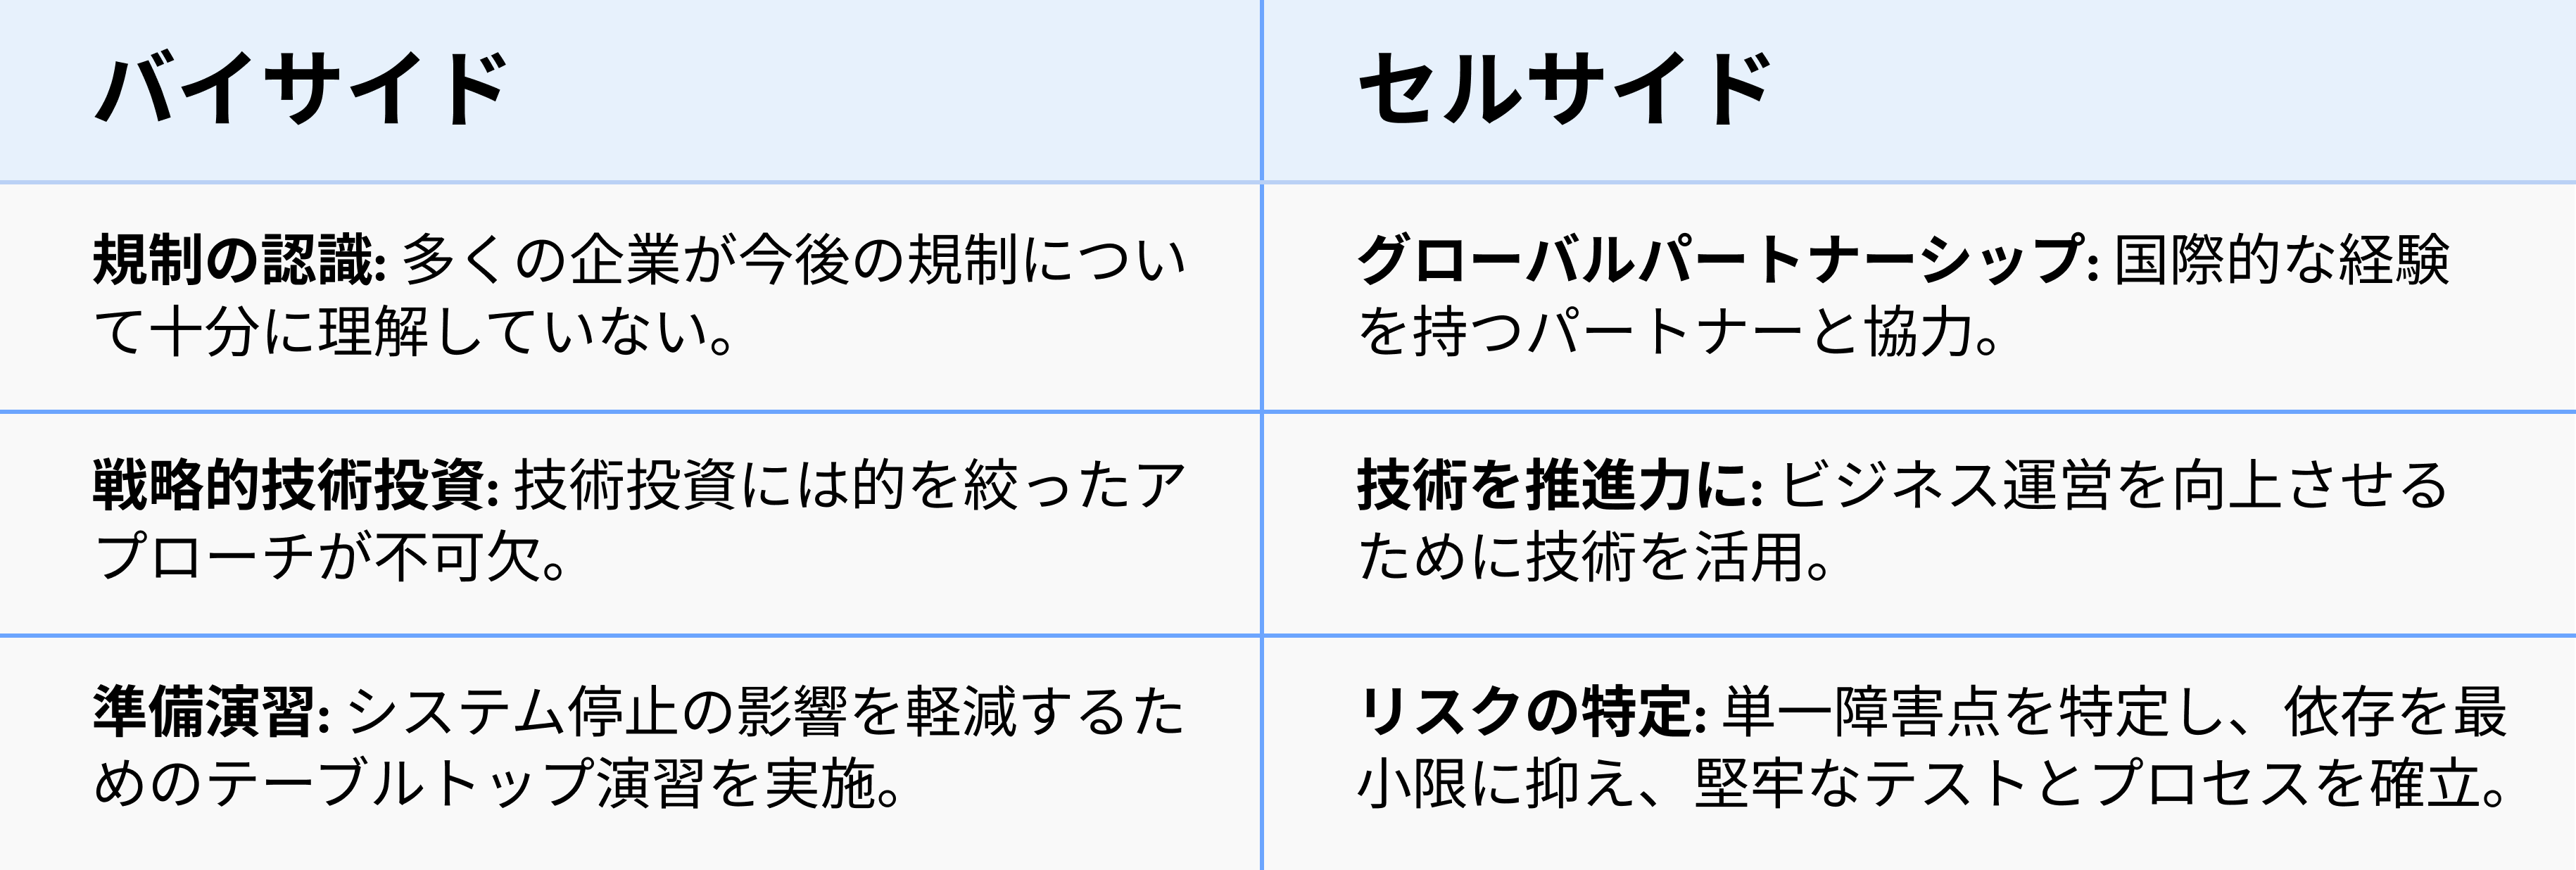
オペレーショナル・レジリエンスは新しいものではありませんが、今後予定されているいくつかの規制により、信頼とセキュリティの強化が求められていることもあり、より多くの注目を集めています。企業は、サードパーティ・ベンダーや取引先、その他の潜在的な混乱を通じて、社内外双方から受けるサイバー攻撃のリスクに対する認識を高めています。企業はまた、悪意のない変更が障害を引き起こすことについても懸念しています。
7月に米CrowdStrikeが引き起こした世界的なシステム障害は、企業が問題を認識し、サードパーティ・ベンダーのリスクと正面から向き合う必要に迫られるきっかけとなりました。場合によっては、サードパーティ・ベンダーのリスクや意図しない変更が、セキュリティ脅威の課題を上回ることもあります。
「セキュリティの脅威に対しては、対策のためのプレイブックがあり、キルチェーン(攻撃の段階的プロセス)が存在します。また、多層防御を構築するための製品もあります。金融機関であれば、優秀な人材がセキュリティ対策に投資しています。しかし、サードパーティのリスクはより厄介です。CrowdStrikeの事例以来、私たちは『おなじようなことが他のソフトウェアプラットフォームでも起こり得るのか』と問い続けてきました。その答えは『イエス』です」と、パネリストの一人は述べました。
場合によっては、企業は数百ものプラットフォームを扱っています。仮に障害や類似のインシデントのリスクに対応するためのプレイブックがあったとしても、プラットフォームごとに異なるものになります。
これらのプラットフォームは他のプラットフォームと相互作用することが多く、企業が完全に管理または全てを把握することは難しい場合があります。
サイバーセキュリティに関しては、悪意あるインシデントだけでなく、偶発的なインシデントからも保護することが重要です。パネリストたちは、サイバーセキュリティのインシデントは「発生するかどうか」ではなく、「いつ発生するか」の問題であるという点で一致していました。
「毎月のように新たな未知の出来事が起こるので、それをカバーし、サポートするのは非常に難しいことです。金融業界は分散化が進んでおり、企業は多くのベンダーを使用しています。それらのベンダーはおそらく私たちほど厳しい規制の監視下にはありませんが、そのための規制の整備は進んでいます」と2人目のパネリストは述べました。
規制の監視
欧州では、デジタル運用レジリエンス法(DORA)が間もなく施行されます。2025年1月17日のコンプライアンス期限を前に、金融機関は事業の重要部分を担う技術ベンダーを特定するなど、対応に追われています。
香港では、香港金融管理局(HKMA)がOR-2を発行し、重大な事象を想定したシナリオテストを義務付けました。金融機関は2026年5月までに規制当局に対してレジリエンスを証明する必要があります。また、2024年6月に、香港政府は「重要インフラ(コンピュータシステム)保護法案」という新しいサイバーセキュリティ法を提案し、2024年末までに立法会へ提出し、2026年までに段階的に施行する予定です。この法案は、銀行や金融機関を含む重要インフラのコンピュータシステムのセキュリティを強化し、サイバー攻撃による混乱を最小限に抑えることを目的としています。
オーストラリアにも、独自のオペレーショナル・レジリエンスの枠組みがあります。オーストラリア金融監督庁(APRA)は、「CPS 230 – 運用リスク管理」を発表し、欧州のDORAと同様に、金融機関のパートナーや重要なサービスプロバイダー、さらには5次受け企業に至るまでの監視を強化しました。この新基準は2025年7月1日に発効します。
他の管轄区域にも同様の規制がありますが、それぞれ独自の特徴とオペレーショナル・レジリエンス対する取り組みを進めています。
特にグローバルに事業を展開する企業にとっての大きな課題の一つは、各国の関連する規制に適切なタイミングで対応することです。「最終的には、各国の規制が求めているものは同じです。多少の違いはありますが、基本的な考え方はほぼ同じです」と2人目のパネリストは述べています。
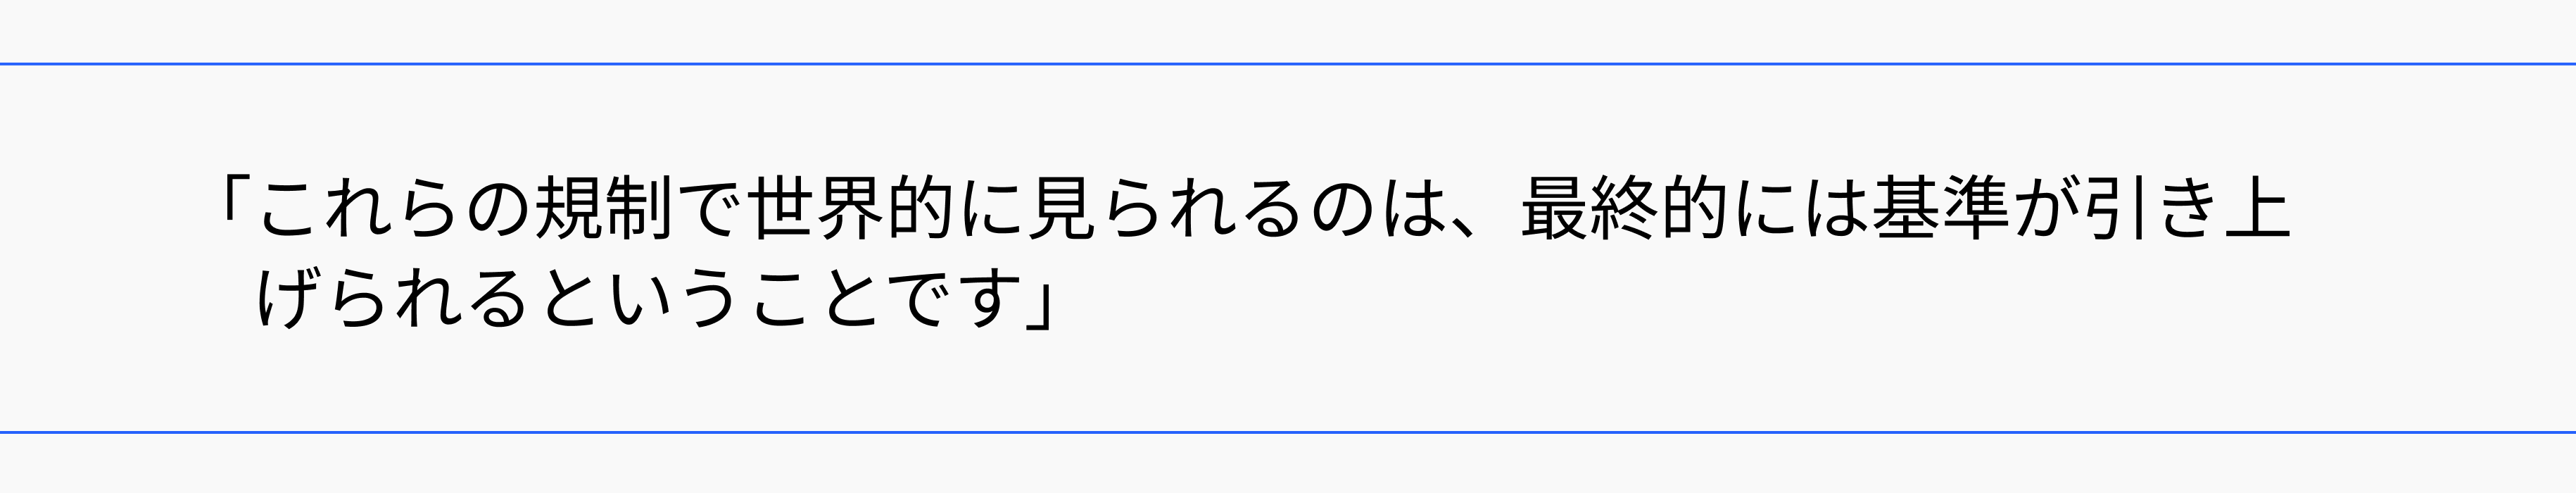
3人目のパネリストは、欧州のDORA、香港のOR-2、オーストラリアのCPS 230のような規制が、金融機関のオペレーショナル・レジリエンスの基準を引き上げていると指摘しました。
「これらの規制により、特にグローバルに事業を展開する組織にとっては、基準が引き上げられているのが、グローバルに確認されています。ビジネスが最高の基準に準拠する必要があるため、結果として、世界中の企業のオペレーショナル・レジリエンスの基準も高くなるのです」と3人目のパネリストは述べました。
これらの規制は主に金融機関の情報・通信技術システムやサービスなどの重要インフラを対象としていますが、将来的にはその範囲は拡大するとパネリストたちは予測しています。
同じ船に乗っている
企業がコンプライアンスに対処し、将来的なレジリエンスを確保するためには、インシデントが発生した場合に確実に対応できる経験豊富なサービスプロバイダーを選ぶ必要があります
以前は、保護の一環として、企業がサービスレベル契約(SLA)を通じてベンダーに責任を委ねる場合もありました。パネリストは、このような慣行はもはや通用しないと述べています。これらの規制の施行に伴い、企業とベンダーは同じ船に乗っているのです。
「私たちは、ベンダーと顧客の関係が生み出す結果について、共同責任を負うのです」と4人目のパネリストは述べています。
これらの規制により、、パネリストたちは、ベンダーと顧客の関係がパートナーと顧客の関係へと進展することを期待しています。この関係性が、規制に準拠するために極めて重要なのです。
「ベンダーとの関係を単なる取引関係から、パートナーへと変えていくべきです。取引ごとに関わるのではなく、事業の方向性や目的を共有することで、ベンダーが単なるRFP(提案依頼書)を受ける請負業者ではなく、パートナーとして長期的な視野に基づいて企業をサポートする存在になるのです」と4人目のパネリストは述べました。
ベンダー、またはむしろパートナーとそのクライアントは、SLAを超えてコミュニケーションを取るべきです。これは、サービスの導入段階や運用開始時点から行われるべきです。
設計段階からレジリエンスを確保する
このパートナーシップを活用することで、サービスを共に提供し、設計段階からレジリエンスを確保する耐性を整えることができます。
企業が自社のオペレーショナル・レジリエンスの現状を理解するためには、ベンダーの在庫状況、契約内容、および契約条項を明確に把握する必要があります。「些細なことのように思えますが、そうではありません。現状を整理しなければ、どこから手を付けるべきかすら分かりません」と2人目のパネリストは指摘しました。
これにより、企業は設計段階でレジリエンスを確保することが容易になります。つまり、新しい取り組みを始めるためには、レジリエンスを組み込むことが必要になるのです。
その延長として、事業継続計画(BCP)や災害復旧計画(DR)も変更する必要があります。
「従来のBCPでは、Wordで作成されたチェックリストがあり、ボックス欄にチェックをしていただけでした。これを年に一度行い、バックアップから本番環境への切り替えに3日かけていました。このような方法ではもはや対応できません」とパネリストたちは述べました。
企業は、BCPやDRのプロセスが最新の運用環境や技術要件に適応しているかを確認するための、「消防訓練」をより頻繁に実施すべきなのです。
基本に立ち返る—簡素化がカギ
新技術を活用して顧客体験を向上させ、場合によってはレジリエンスの取り組みをサポートすることについて、パネリストたちは、例えば人工知能(AI)はまだ改善の余地があると考えています。彼らは、AIは万能ではないと強調しました。
企業は、まず根本的な問題を簡素化し、その上に技術を重ねるべきです。
「よく見かけるのは、将来に向けた堅固な基盤を築くための投資がされていない、壊れたシステムや不完全なプロセスの上に新技術を導入してしまうケースです。むしろ、まずは時間をかけて、プロセスやインフラを整備してから、新技術に投資すべきなのです。その方が、最終的には大きなリターンを得ることが出来るでしょう」と3人目のパネリストは述べました。
金融機関が新興技術を使用するか、基本に立ち返ってオペレーショナル・レジリエンスのリスクに対処するかにかかわらず、パネリストたちはパートナーと緊密に協力し、プロセスにレジリエンスを組み込むべきだと強調しました。統合的なアプローチが、優れたオペレーショナル・レジリエンスの健全性を確保するカギとなるのです。